O ataque à Binance, na noite de 29 de outubro, levou os sistemas da plataforma a processar levantamentos não autorizados. As transferências ficaram registadas nas redes que a plataforma utiliza para movimentar ativos. A empresa estima o impacto em 6,3 mil milhões de dólares. A Elliptic contabilizou 6,43 mil milhões. A TRM Labs, que seguiu movimentações em 10 blockchains, avaliou as saídas originais em 6,36 mil milhões. As diferenças refletem os critérios de contabilização, a cobertura das redes e os momentos de referência.
As transferências identificadas no ataque à Binance afetaram carteiras operacionais da plataforma, conhecidas como hot wallets, que permanecem ligadas à infraestrutura necessária para tratar depósitos e levantamentos. Segundo a Elliptic, as saídas ocorreram em 11 redes, incluindo Ethereum e Bitcoin.
Ataque à Binance: a investigação aponta para um portátil
A 30 de outubro, a Binance escreveu que a investigação inicial aponta para o comprometimento do computador portátil de um engenheiro DevOps. Esse acesso teria permitido entrar num contentor de serviços e submeter transações de levantamento não autorizadas. A empresa afirmou não ter encontrado provas de divulgação das chaves privadas.
A análise da Elliptic indica que os atacantes conseguiram utilizar a infraestrutura de assinatura da Binance. Na Ethereum, através de um mecanismo de delegação que transferiu o controlo operacional de uma carteira para um contrato controlado por eles. Nas restantes redes afetadas, as transações aparecem assinadas pelos sistemas da Binance.
A análise das transações permite seguir os fundos e identificar mecanismos utilizados nas redes públicas. Não permite, porém, conhecer todos os acontecimentos nos sistemas internos da Binance. A origem exata do comprometimento, os privilégios obtidos e a sequência das autorizações dependem de informação que a empresa ainda não divulgou integralmente.
Os atacantes testaram o sistema antes de movimentar 2,53 mil milhões
A 28 de outubro, segundo a Elliptic, uma carteira controlada pelos atacantes recebeu pequenas quantidades de criptomoedas provenientes de um serviço destinado a dificultar a identificação da origem dos fundos. No dia seguinte, foram realizados testes com o código utilizado na operação.
Na Ethereum, a Elliptic identificou uma operação de cerca de 2,53 mil milhões de dólares às 20h24 UTC de 29 de outubro. Segundo a Elliptic, o mecanismo permaneceu ativo depois disso e permitiu movimentar fundos recebidos posteriormente na mesma carteira.
A documentação pública ainda não permite determinar quando surgiu o primeiro alerta, quanto tempo decorreu até ao corte dos acessos e que operações permaneceram possíveis nesse intervalo.
Assinatura válida não significa autorização legítima
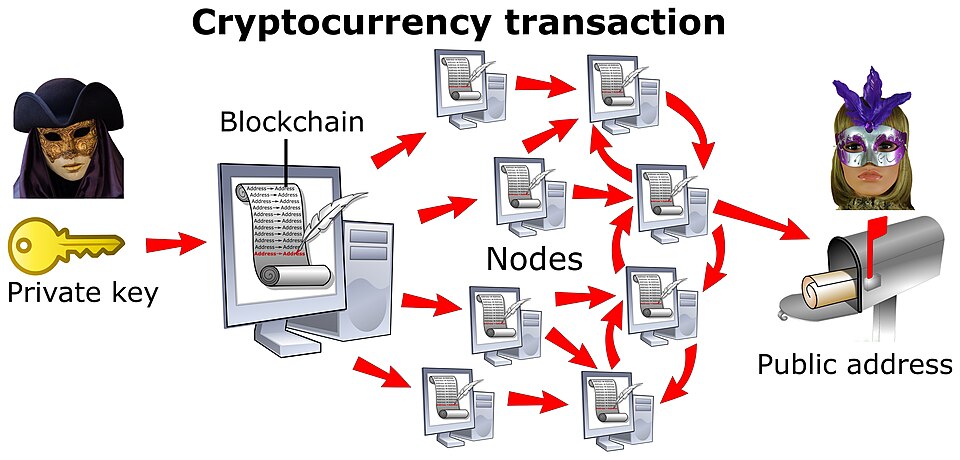
Este é o núcleo técnico do caso. Uma transação pode apresentar uma assinatura criptográfica válida e cumprir as regras da rede e, ainda assim, resultar de uma instrução fraudulenta.
A blockchain permite verificar que determinada operação foi registada. Não permite confirmar, por si só, que corresponde à vontade legítima do titular dos ativos. Numa plataforma centralizada, essa verificação depende também de procedimentos internos: quem pode iniciar um levantamento, que serviço o aprova e que verificação adicional dispara perante uma anomalia.
Neste caso, os mecanismos de controlo não impediram as transferências identificadas, apesar de estas apresentarem assinaturas tecnicamente válidas.
Quase metade dos ativos foi congelada
A reação ao ataque à Binance envolveu emissores de stablecoins com capacidade para bloquear saldos nos seus contratos. A Tether, responsável pelo USDT, e a Circle, emissora do USDC, intervieram nas horas seguintes.
Às 08h00 UTC de 30 de outubro, a Elliptic tinha verificado aproximadamente 2,84 mil milhões de dólares congelados, cerca de 44% do valor que contabilizara como roubado. A Binance apresentou, no mesmo período, uma estimativa arredondada de 3 mil milhões.
Os valores evoluíram nas horas seguintes e não devem ser lidos como uma única fotografia. Segundo a análise da Elliptic, a Tether acionou o bloqueio de uma carteira com 971,1 milhões de USDT às 21h01 UTC, cerca de 37 minutos depois da varredura principal. Outras contagens divulgadas na noite de 29 e manhã de 30 de outubro referem cerca de 823 milhões de USDC bloqueados pela Circle e totais superiores a 1,567 mil milhões de USDT bloqueados pela Tether em intervenções posteriores. As diferenças refletem momentos de referência distintos.
Parte dos fundos foi convertida para ether e outros ativos em plataformas descentralizadas, por vezes com desvalorização acentuada face ao preço de mercado, indício de que quem operava privilegiava a rapidez.
O congelamento não equivale à recuperação. Os fundos bloqueados continuam sujeitos a procedimentos técnicos, jurídicos e operacionais antes de poderem regressar ao controlo legítimo.
6,34 mil milhões reservados não significam compensação concluída
Na sequência do ataque à Binance, a empresa anunciou que suportará integralmente as perdas de clientes através de recursos próprios e do SAFU, o fundo de emergência Secure Asset Fund for Users. Segundo informação prestada pela empresa a 30 de outubro, reservou cerca de 6,34 mil milhões de dólares para cobrir os ativos afetados, verba distinta dos montantes bloqueados pelos emissores de stablecoins. Cerca de 5 mil milhões já estariam disponíveis nas criptomoedas correspondentes às perdas. Os restantes 1,3 mil milhões estavam a ser adquiridos em mercado e em operações bilaterais.
Reservar recursos não demonstra, por si só, que todos os clientes já tenham sido compensados. É necessário comprar as moedas certas, reorganizar carteiras e repor condições de segurança. Em ativos pouco líquidos, esse processo pode demorar.
A empresa afirmou que os fundos dos utilizadores estavam seguros e anunciou nova publicação da sua prova de reservas depois de concluídas as medidas de correção. A prova de reservas pode ajudar a verificar a existência de determinados ativos sob controlo da plataforma. Não substitui uma avaliação completa das responsabilidades financeiras, da solvabilidade e dos controlos internos.
Levantamentos suspensos
A plataforma suspendeu temporariamente depósitos e levantamentos para verificações de segurança. Numa atualização posterior, indicou que os depósitos continuavam operacionais, enquanto os levantamentos permaneciam sujeitos a restrições e verificações.
A manutenção do saldo na conta não significa que o cliente consiga transferir imediatamente os ativos para outra plataforma ou carteira.
Pista norte-coreana sem atribuição oficial
A TRM Labs, a Chainalysis e a Elliptic identificaram características semelhantes às de operações anteriormente associadas a grupos norte-coreanos.
A TRM Labs atribuiu o ataque com elevado grau de confiança ao grupo TraderTraitor e descreveu um padrão semelhante ao do roubo de 2025 à Bybit, que o FBI atribuiu à Coreia do Norte. A Elliptic considera que os elementos recolhidos apontam para operadores ligados à Coreia do Norte. Até agora, nenhuma agência governamental ou de aplicação da lei confirmou oficialmente a atribuição deste ataque.
A Binance está a trabalhar com o FBI e com o Serviço Secreto dos EUA, segundo a Reuters, com base numa fonte conhecedora da situação.
A Binance comprometeu-se a publicar um relatório técnico completo. Até lá, as conclusões das empresas de análise blockchain devem ser distinguidas dos resultados da investigação interna e de eventuais conclusões das autoridades criminais.
Continua por explicar como um acesso a um portátil se transformou em autorizações capazes de movimentar milhares de milhões de dólares.
Funcionalidade Google
Fontes preferidas disponíveis em Portugal.
A nova opção permite selecionar publicações para surgirem com maior frequência em pesquisas noticiosas relevantes.


Comentar como Convidado